【あなたは大丈夫?】相次ぐ個人情報流出 今すぐできるスマホの対策とは?
2026/11/18 (水) 17:00
相次ぐ個人情報の流出について疑問と今すぐできるスマホの対策をまとめました。
「Qクレジットカード情報の登録やパスワードの保存ってやめた方がいいの?」
九州大学 サイバーセキュリティセンター小出 洋教授によりますと
「登録先が増えるほど漏えい被害の可能性が高まるため、カード情報を登録するサイトは、よく使うところに絞るのが基本」
「たまにしか使わないサイトではアップルペイやグーグルペイなどの店側にカード番号を渡さない支払い方法を選択すること」
「万が一の不正利用にすぐ気づけるように、カード会社の本人認証サービスや利用通知が届くように設定しておくと良い」ということです。
パスワードについては「パスキー」の使用が現時点で最も有効な対策です。
「パスキー」とはスマホなどの中に保存した『デジタルの鍵』でログインする仕組みです。スマホのロック解除と同じように指紋・顔認証や暗証番号で確認するので、パスワードを覚えたり入力したりする必要がありません。
使用する際の注意点は「パスキーが使えないのでパスワードを入力してください」というメール・ショートメッセージ(SMS)・電話には応じないことです。
パスキーそのものを破った事例は報告されていませんが、パスキーを設定していても、パスワード入力やSMSのコードでもログインできる状態が残っていると、攻撃者は偽のログイン画面でパスキー以外の「別の方法でログイン」を選ばせて、そちらを盗みます。実際にこうした手口が海外で報告されているということです。
あわせて、パスキーが入っているスマホ本体のロック解除の暗証番号や、パスキーを保存している大元のアップルIDやグーグルアカウントをしっかり守ることも重要です。
「Q不審なメールや詐欺サイトはどう見分ければいいの?」という疑問について。
小出教授によりますと、「生成AIの普及で、不自然な日本語という手がかりがほぼなくなり、見た目で見分けるのは専門家でも難しい」
「見分けようとするのではなく「メールやSMS(ショートメッセージ)のリンクは押さない」と決めてしまう。また「至急」や「本日中」など急がせる文言がある場合は怪しんで手を止めるようにすると良い」
「気になるメールはリンクからではなく、公式サイトやアプリから確認するようにすると安心」ということです。
スマホ本体やアプリの更新を後回しにしないことが、手間のかからない最も効果的な対策です。年末年始は買い物が増え、休みで明細の確認も遅れがちなので、不正利用に気がつけるよう、カードや口座の利用通知を今のうちに有効にしておきましょう。また被害に気づいたら、すぐにカード会社や金融機関に連絡して利用を止め、警察の相談窓口(#9110)に相談するようにしてください。
最新のニュース
-
人手不足の救世主に!?置き配をロボットが 福岡市で実証実験
2026/11/18 (水) 17:00
-
【あなたは大丈夫?】相次ぐ個人情報流出 今すぐできるスマホの対策とは?
2026/11/18 (水) 17:00
-
男子中学生に性的暴行の疑い 北九州市立中学校の教員を逮捕
2026/11/18 (水) 17:00
-
PayPayを乗っ取られ90万円被害か 原因と対策は
2026/11/18 (水) 17:00
-
太宰府天満宮で農作物の奉納祭 少雨や暑さに負けず収穫量は維持
2026/11/18 (水) 17:00
-
飲酒運転なくならず 「車線またいで走行」と目撃者が通報 男を逮捕
2026/11/18 (水) 17:00
-
福岡市天神の警固公園ど真ん中に巨大アート その狙いは
2026/11/18 (水) 17:00
-
福岡県議会の「百条委員会」 設置決定から1カ月で運用規定など決定
2026/11/17 (火) 17:00
-
福岡市長選 過去最多「13人の候補者」密着ドキュメント
2026/11/17 (火) 17:00
-
再選挙なのになぜ? 福岡市長選のポスター掲示板撤去進む
2026/11/17 (火) 17:00
-
【福岡市長選】一夜明け高島市長が会見 再選挙での立候補・後継指名は現時点で「ない」
2026/11/16 (月) 17:00
-
JR博多駅付近で父親殺害しようとした男 起訴内容を認める
2026/11/16 (月) 17:00[2026/11/18 (水) 13:00 更新]
-
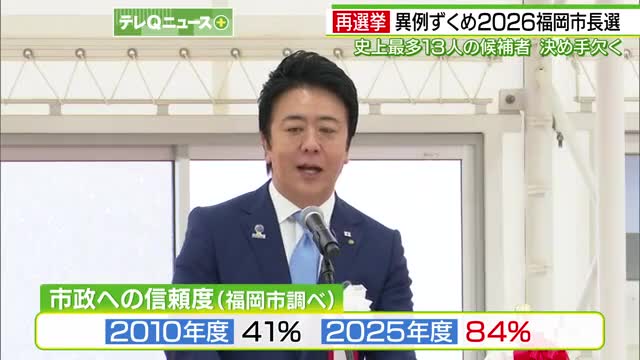
2026福岡市長選 13人の候補乱立と再選挙の背景は
2026/11/16 (月) 17:00
-
福岡市長選 13人の争い決着せず再選挙へ 出馬の意向は?
2026/11/16 (月) 17:00
-
福岡市長選 投票進む
2026/11/15 (日) 17:25
-
福岡市長選 各候補者が最後の訴え
2026/11/14 (土) 17:25
-
参政党が福岡県議選などの公認候補予定者を新たに発表
2026/11/13 (金) 17:00
-
13人立候補者乱立 有権者が関心を寄せるテーマは?
2026/11/13 (金) 17:00
-
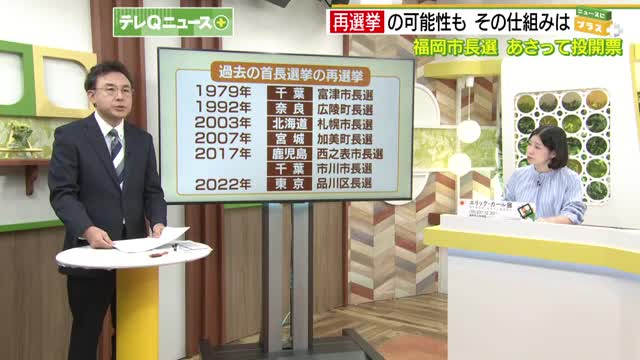
「再選挙」になるとどうなる?福岡市長選を控え選挙や投票のギモンをスタジオで解説
2026/11/13 (金) 16:30
-
マイクロソフトの通信障害 県内各地で影響
2026/11/13 (金) 16:30
-
あさって投開票 福岡市長選「あなたの投票の基準は?」
2026/11/13 (金) 16:30
-
福岡県庁に集まった“フードドライブ”食品を寄贈 食品ロス削減の取り組み
2026/11/13 (金) 16:30
-
自動車ユーザーの負担軽減 自動車重量税廃止 ガソリンの2重価税廃止
2026/11/12 (木) 17:30
-
中心部が発展する一方で過疎地も…福岡市長選「エリア格差是正」は
2026/11/12 (木) 17:00
-
ヤミ金グループの男らを福岡県警など再逮捕 被害額は少なくとも7500万円
2026/11/12 (木) 17:00
-
甘くて大玉!うきは市で「秋王」収穫ピーク 1個4000円の高級品も
2026/11/12 (木) 17:00
-
JR貨物の社員の収賄事件で警察が家宅捜索
2026/11/12 (木) 17:00
-
福岡県議会巡る“2つの問題”実態解明へ 百条委員会の調査の焦点は?
2026/11/12 (木) 17:00
-
またも・・・工事発注巡り賄賂受けた疑い JR貨物の社員を逮捕
2026/11/11 (水) 17:00
-
アビスパ福岡・城福新監督が会見 J1残留へ意気込み語る
2026/11/11 (水) 17:00
-
旦過市場の新商業施設24日に部分開業 入居する飲食店が引っ越し作業
2026/11/11 (水) 17:00
-
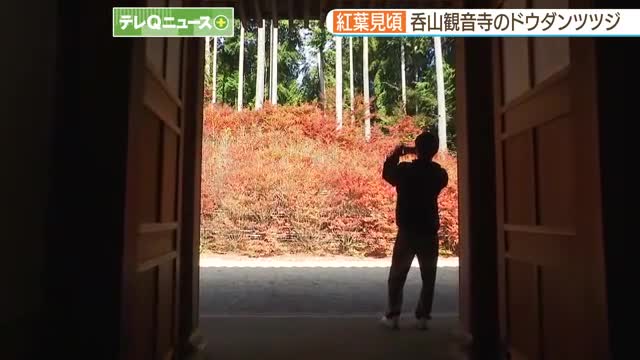
「すごくきれいで感動した」紅葉見頃に 呑山観音寺のドウダンツツジ見どころは?
2026/11/11 (水) 17:00
-
「介護の日」 介護や認知症の悩みを専門家に相談できる無料電話相談
2026/11/11 (水) 17:00[2026/11/12 (木) 11:59 更新]
-
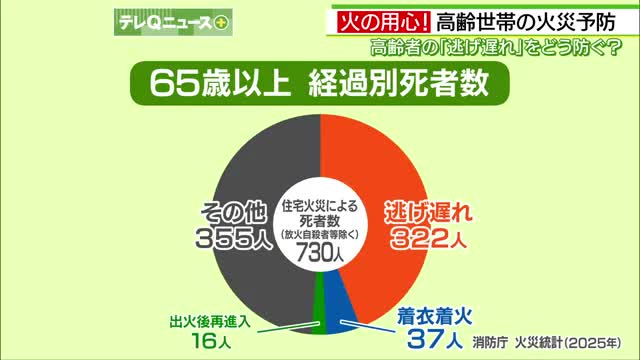
高齢者の火災死因「逃げ遅れ」が多い 乾燥する季節 高齢世帯の火災防ぐには
2026/11/11 (水) 17:00
-
アルコール依存症啓発活動 「以前は、片時も酒が手放せなかった」という男性は
2026/11/10 (火) 17:30
-
スマートフォンを乗っ取り電子決済サービスを不正使用 中国籍の男2人を再逮捕
2026/11/10 (火) 17:30
-
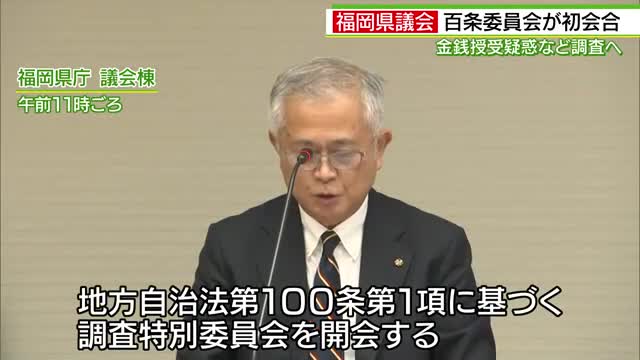
【福岡県議会】百条委員会が初の会合 ”裏アカ”県議の姿も 金銭授受疑惑などの真相解明へ
2026/11/10 (火) 17:00
-
福岡県 ワンヘルス“政治的プロセス”は検証せず 服部知事は蔵内前議長への“忖度”否定
2026/11/10 (火) 17:00
-
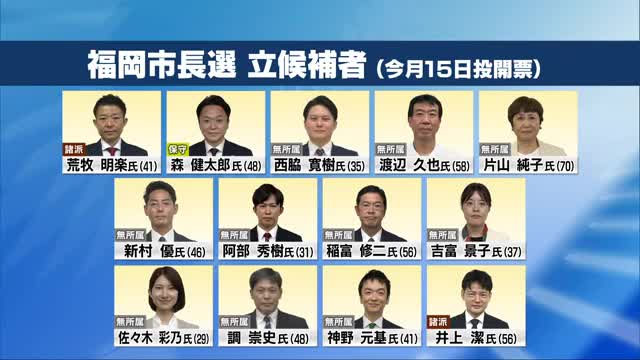
福岡市長選 中盤戦の動きは 史上最多13人の候補者を追う
2026/11/10 (火) 17:00
-
麻生コンクリート工業JIS認証取り消し 隠蔽を目的に記録改ざん
2026/11/10 (火) 17:00
-
秋バラを犬と楽しむ 北九州市・グリーンパークの特別開園日
2026/11/10 (火) 17:00
-
福岡市長選争点企画「交通インフラの課題」各候補者の訴えまとめ
2026/11/09 (月) 17:00[2026/11/11 (水) 17:03 更新]
-
冬本番を前に灯油価格が高騰 地域のガソリンスタンドへも影響
2026/11/09 (月) 17:00[2026/11/11 (水) 17:04 更新]
-
【福岡県議会】金銭授受疑惑で新たな”実名証言” 「副議長就任後に500万円渡した」
2026/11/09 (月) 17:00
-
「電気代はエアコンの4分の1」福岡でも節電効果が高いこたつの人気じわり
2026/11/09 (月) 17:00
-
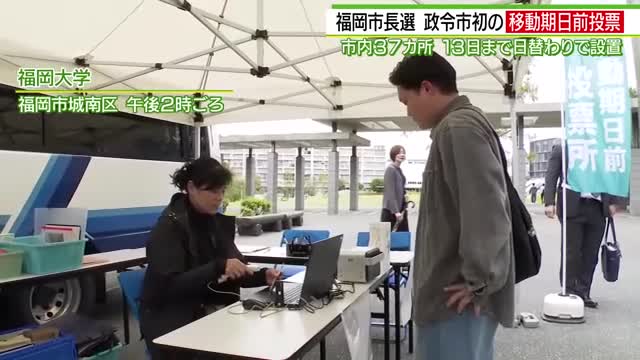
福岡市長選 政令市で初 バスを使った期日前投票始まる
2026/11/09 (月) 17:00[2026/11/09 (月) 19:35 更新]
-
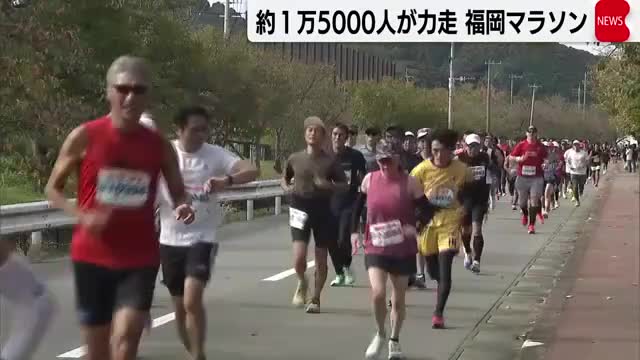
福岡マラソン2026開催 約1万5000人が力走 海外ランナー増加
2026/11/08 (日) 17:25
-
福岡県がペットの適正飼育を考えるイベントを開催
2026/11/07 (土) 17:25
-
大学1年生から参加可能な就職イベント 福岡大学で開催
2026/11/07 (土) 17:25
-
福岡「新聞を読む習慣」の効果を検証 高齢者の認知機能に好影響
2026/11/06 (金) 17:00
-
物価高 お得な商品求める客 店側はPB&コスト削減の工夫
2026/11/06 (金) 17:00[2026/11/06 (金) 19:21 更新]
-
福岡県議会が“百条委員会”を設置 委員には蔵内氏の元秘書も名を連ねる
2026/11/06 (金) 16:30
-
北九州市6人死亡火事の裁判 検察などの質問に被告は黙秘
2026/11/06 (金) 16:30
-
福岡市長選挙告示 過去最多13人が立候補
2026/11/01 (日) 17:25
-
鴻臚館で光のイベント 平安時代に思いをはせて
2026/10/23 (金) 16:30
-
九州新幹線 博多ー熊本は運転再開
2026/10/13 (火) 17:00
-
【LBS】鉄道保守工事、実物大の線路で学ぶ 愛知に巨大研修施設
2026/09/28 (月) 16:30
-
ホークス優勝の記念セールにぎわう
2026/09/18 (金) 16:30
-
【LBS】海の厄介者ヒトデ強烈な臭い 農作物の被害を防ぐ
2026/09/08 (火) 16:30
-
【LBS】無価値ウニが500円に 陸上養殖のノウハウを世界へ
2026/09/07 (月) 16:30
-
【LBS】大きな家具も小さく配送 タンスのゲン配送で急成長
2026/09/01 (火) 16:30
-
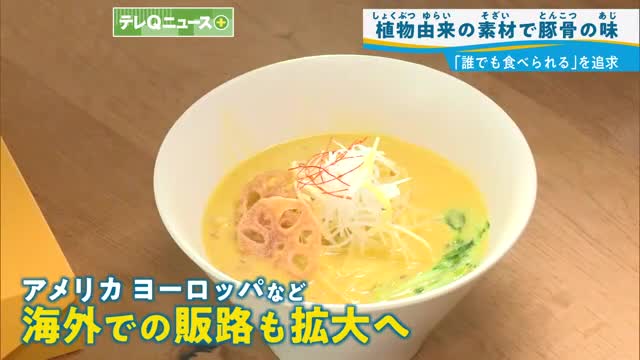
【LBS】豚骨の味わいを植物性ダシで再現 海外販路に注力
2026/08/31 (月) 16:30
-
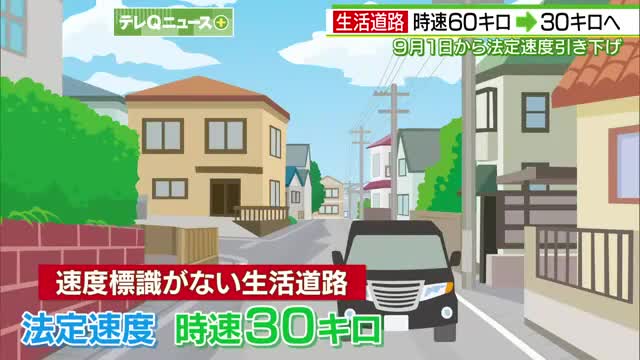
9月からスタート 生活道路の法定速度30キロに引き下げ
2026/08/26 (水) 16:30
-
ワンヘルス事業について審議 福岡県の行政改革審議会
2026/08/25 (火) 16:30
-
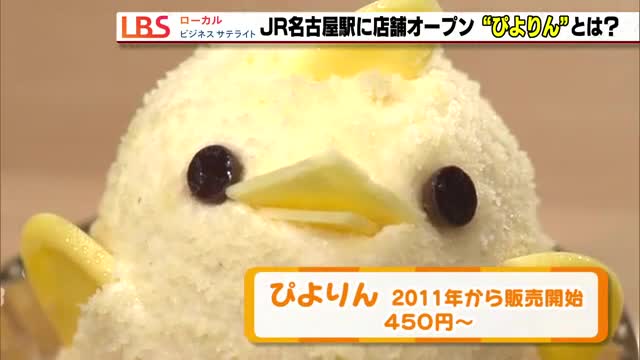
【LBS】名古屋のご当地スイーツ「ぴよりん」 グッズ100種超
2026/08/21 (金) 16:30
-

【LBS】田んぼに太陽光発電 作った電力でレタスを栽培
2026/08/17 (月) 16:30
-

戦争の記憶を伝える 福岡市で資料展始まる
2026/08/12 (水) 16:30
-

福岡県警 新本部長に大窪氏が着任 飲酒運転の撲滅へ取り組み強化
2026/08/10 (月) 16:30